Ein pragmatisches ISMS ist kein abgespecktes ISMS. Es ist ein vollständiges Managementsystem, dessen Aufwand sich am tatsächlichen Risiko orientiert - nicht am Umfang der Dokumentation. Genau das unterscheidet Sicherheit, die trägt, von Sicherheit, die nur gut aussieht.
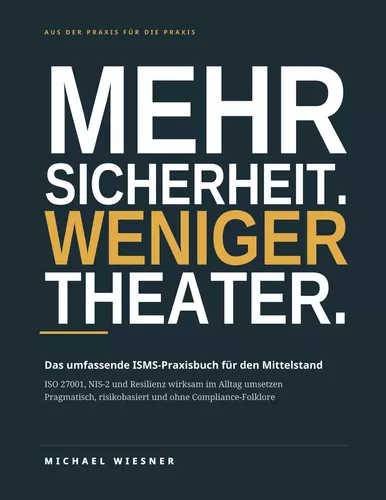
"Mehr Sicherheit. Weniger Theater." zeigt, wie mittelständische Unternehmen ein wirksames Informationssicherheitsmanagementsystem aufbauen und betreiben können - mit den Menschen, Werkzeugen und der Zeit, die tatsächlich zur Verfügung stehen. Im Mittelpunkt stehen die Entscheidungen, auf die es ankommt: Wie wird ein ISMS sinnvoll abgegrenzt? Welcher Nachweis genügt? Wie lässt sich Sicherheit bei Menschen, Technik, Cloud und Lieferanten im Arbeitsalltag verankern? Und wann lohnt sich eine Zertifizierung?
Das Praxisbuch verbindet ISO 27001, NIS-2 und organisatorische Resilienz mit einer klaren, risikobasierten Umsetzungslogik. Es erklärt, wie Unternehmen Wirksamkeit steuern und prüfen, sich ohne Parallelbürokratie auf Zertifizierung und regulatorische Anforderungen vorbereiten und das ISMS dauerhaft im Regelbetrieb halten. Auch der sinnvolle Einsatz von KI und die Auswahl geeigneter Werkzeuge werden behandelt - mit dem Ziel, Aufwand zu reduzieren, statt neuen zu erzeugen.
Das Buch richtet sich an Informationssicherheitsbeauftragte, CISOs, IT-Leitungen und Geschäftsführungen im Mittelstand. Michael Wiesner beschäftigt sich seit über 30 Jahren mit Informations- und Cybersicherheit sowie Resilienz. Als externer Informationssicherheitsbeauftragter und CISO verbindet er technische Tiefe mit Managementpraxis und einem klaren Blick für Sicherheit, die im Alltag funktioniert.
Aus der Praxis für die Praxis: pragmatisch, risikobasiert und ohne Compliance-Folklore.
Michael Wiesner beschäftigt sich seit mehr als 30 Jahren mit Informationssicherheit, Cybersicherheit und organisatorischer Resilienz. Als externer Informationssicherheitsbeauftragter, Interim CISO, Trusted Advisor und Lead Auditor unterstützt er Unternehmen beim Aufbau, Betrieb und bei der Weiterentwicklung wirksamer Managementsysteme. Dabei hat er Organisationen mit 15 Beschäftigten ebenso begleitet wie international tätige Unternehmen mit mehr als 10.000 Mitarbeitenden.
Seine beruflichen Wurzeln liegen in der technischen Sicherheit. Seine Erfahrung umfasst Penetrationstests, Red Teaming, Angriffsszenarien, physische Sicherheit, die Analyse von Sicherheitsvorfällen und den Aufbau von CSIRTs. Gleichzeitig berät er Geschäftsleitungen bei Risikobewertungen, Governance-Fragen, regulatorischen Anforderungen und Zertifizierungen nach ISO 27001. Er ist Co-Autor der VdS-Richtlinie 10000 für Informationssicherheitsmanagement in kleinen und mittleren Unternehmen und wurde 2015 als erster VdS-anerkannter Berater für Cyber-Security zertifiziert.
Michael Wiesner ist überzeugt, dass sich Informationssicherheit nicht in umfangreichen Dokumenten erschöpfen darf. Sie muss Risiken wirksam verringern, Verantwortung klären und im täglichen Betrieb funktionieren. In Fachbeiträgen, Vorträgen und Büchern vermittelt er komplexe technische, organisatorische und regulatorische Zusammenhänge verständlich, direkt und praxisnah. Sein Leitgedanke lautet: mehr Sicherheit, weniger Theater.


Es sind momentan noch keine Pressestimmen vorhanden.